
管理 Genesis 访问凭据
在调用 Genesis 前,先在 访问凭据 中创建用于调用的个人访问令牌,或创建服务账号并为其配置 Genesis 权限。本页说明如何在控制台完成这两种凭据的创建和管理。请求如何携带凭据,请参阅调用前准备。
选择凭据类型
凭据类型 |
适用场景 |
权限范围 |
|---|---|---|
个人访问令牌 |
本地开发、命令行验证、以本人身份运行的脚本 |
与当前用户的权限一致。 |
服务账号 |
应用、机器身份、CI/CD 和生产自动化 |
独立于个人账号;必须单独配置产品权限。 |
个人访问令牌适合以本人身份访问。服务账号适合由应用或自动化任务使用;它不继承创建者的个人权限,需要为其单独授予 Genesis 产品权限。
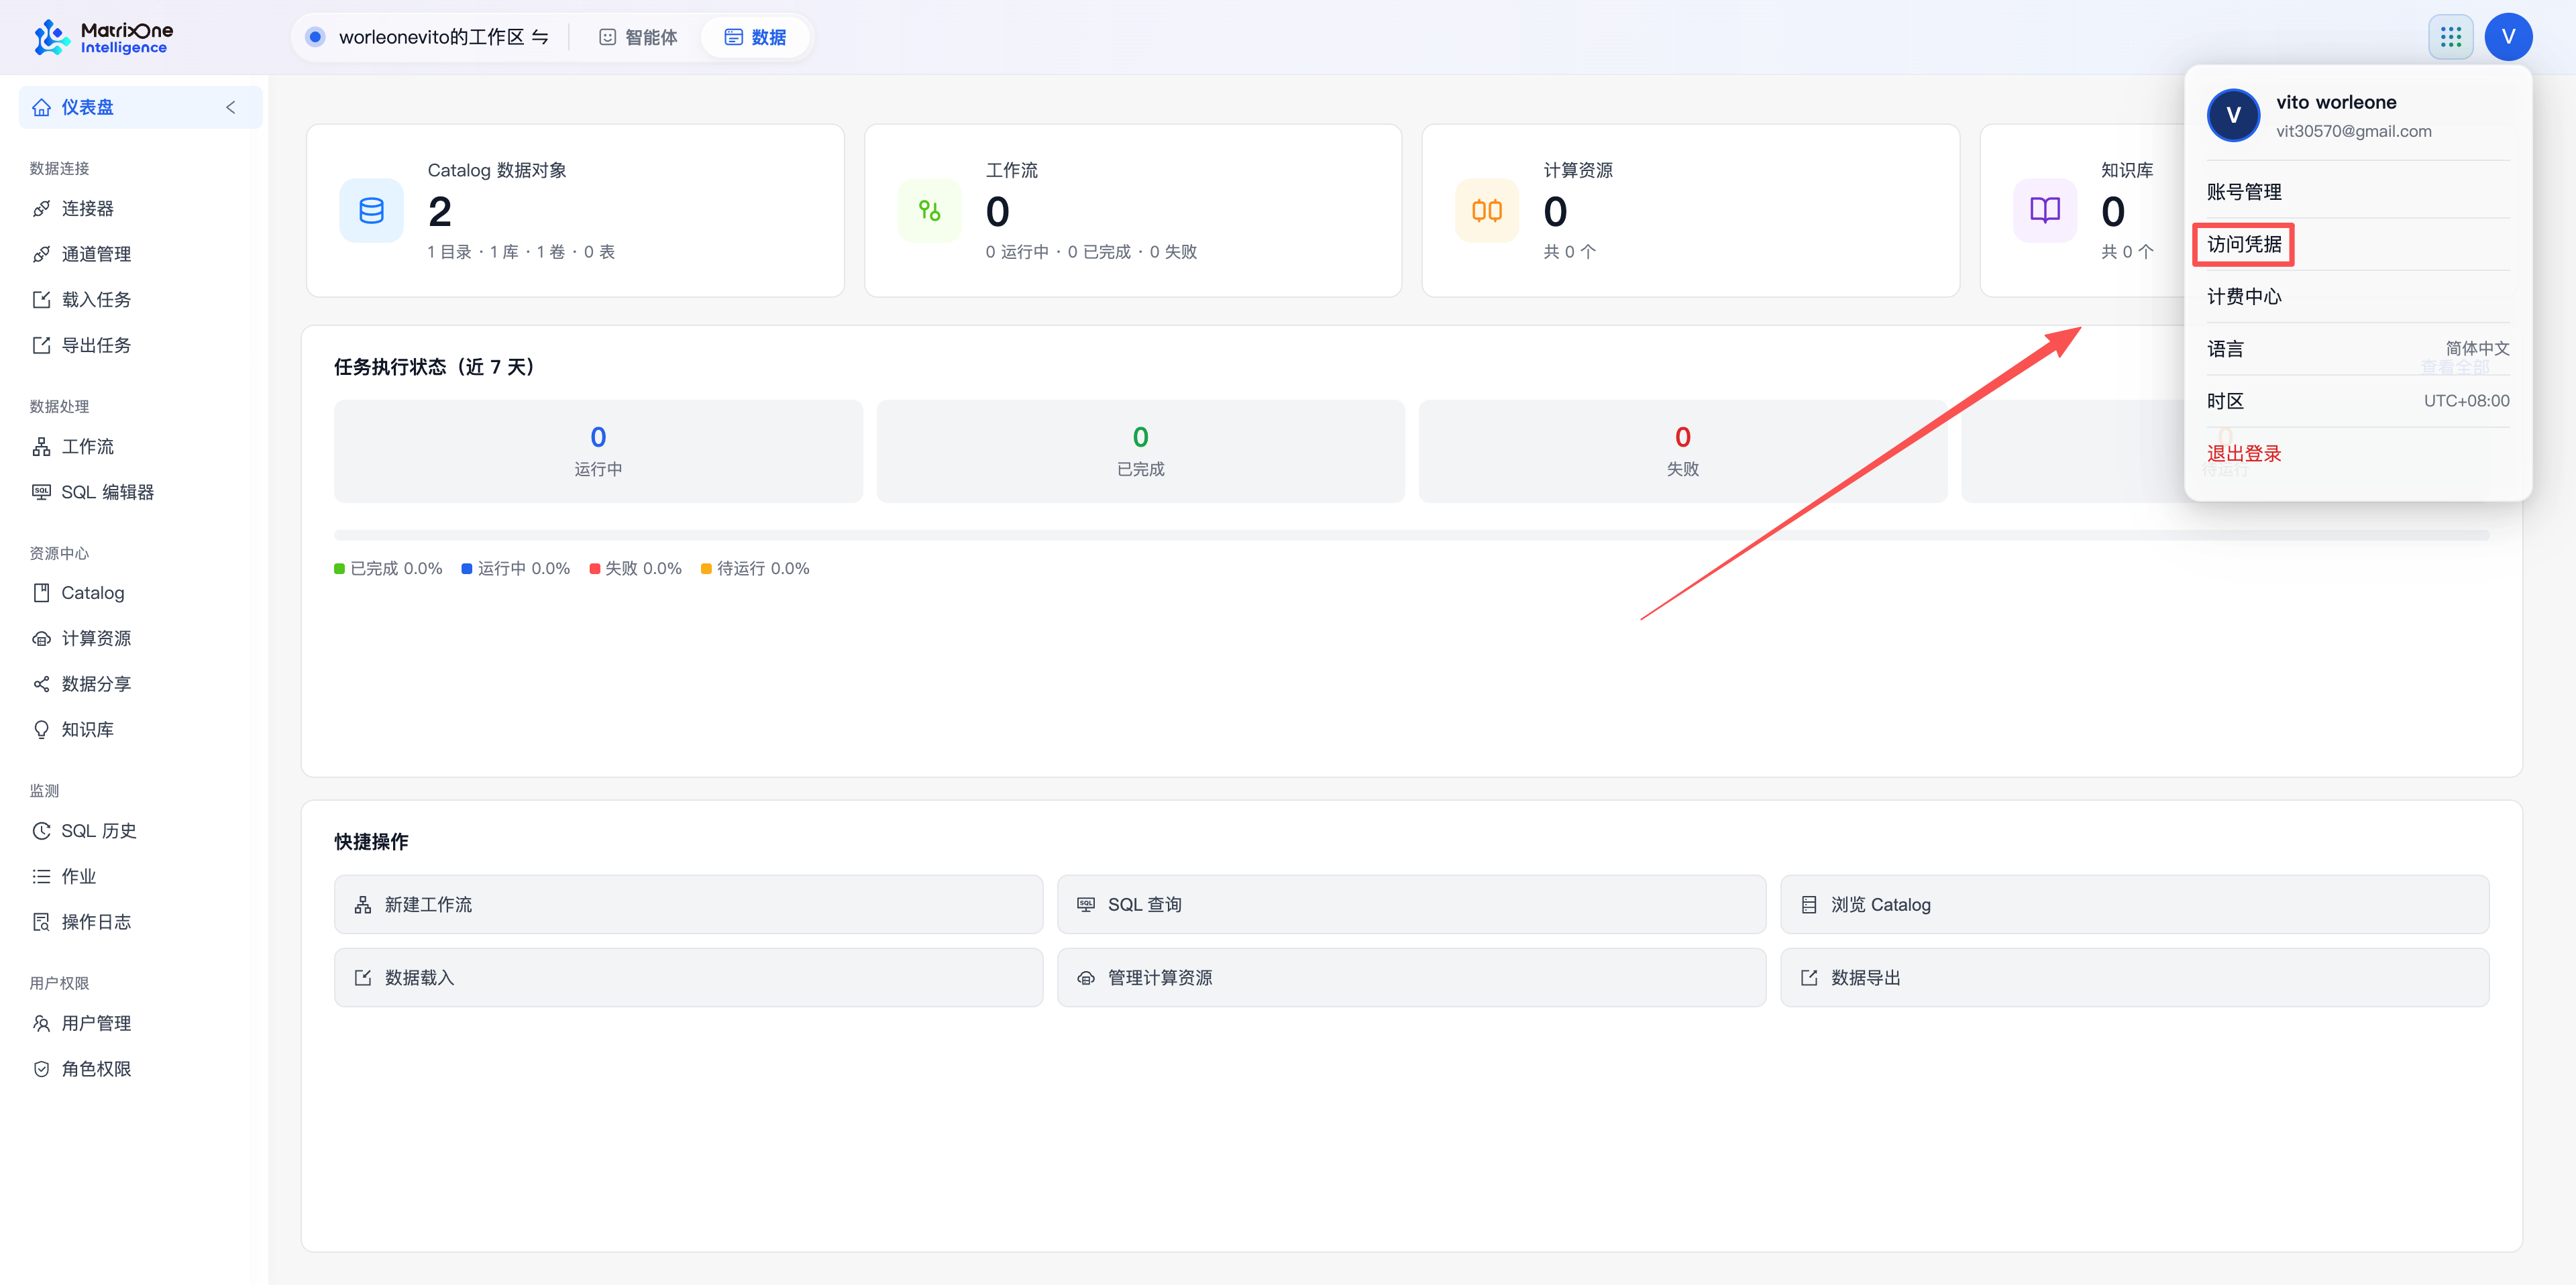
打开访问凭据
在控制台右上角打开账户菜单。
选择 访问凭据。
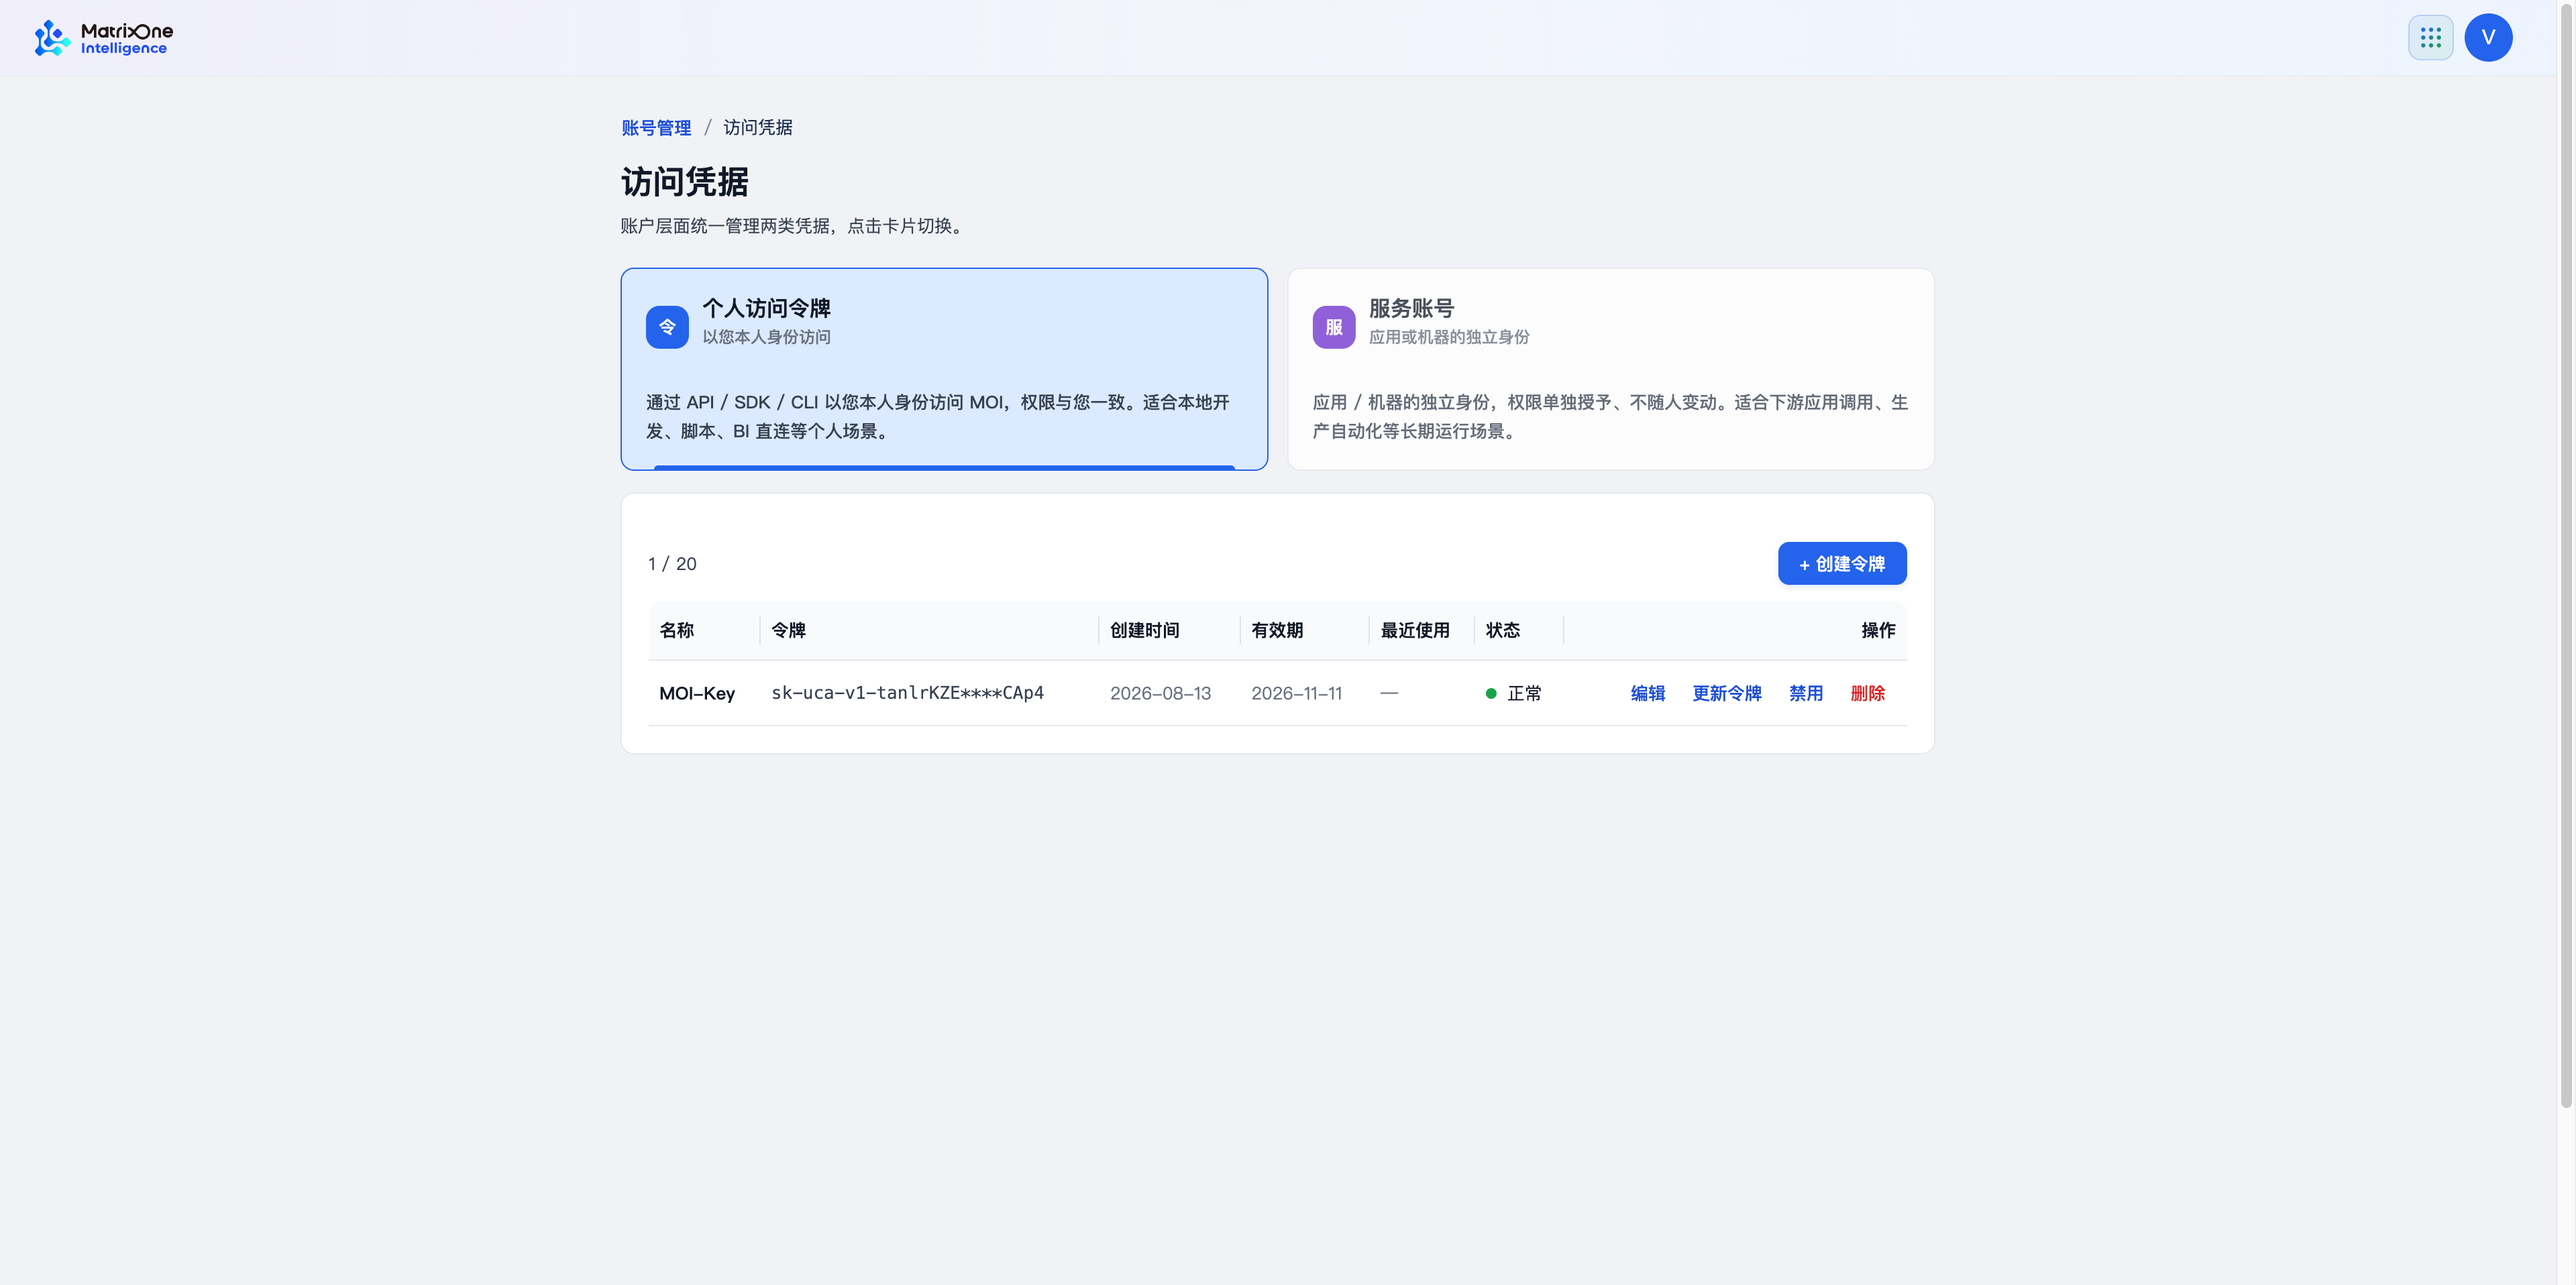
页面提供 个人访问令牌 和 服务账号 两种入口。根据调用主体选择对应卡片。
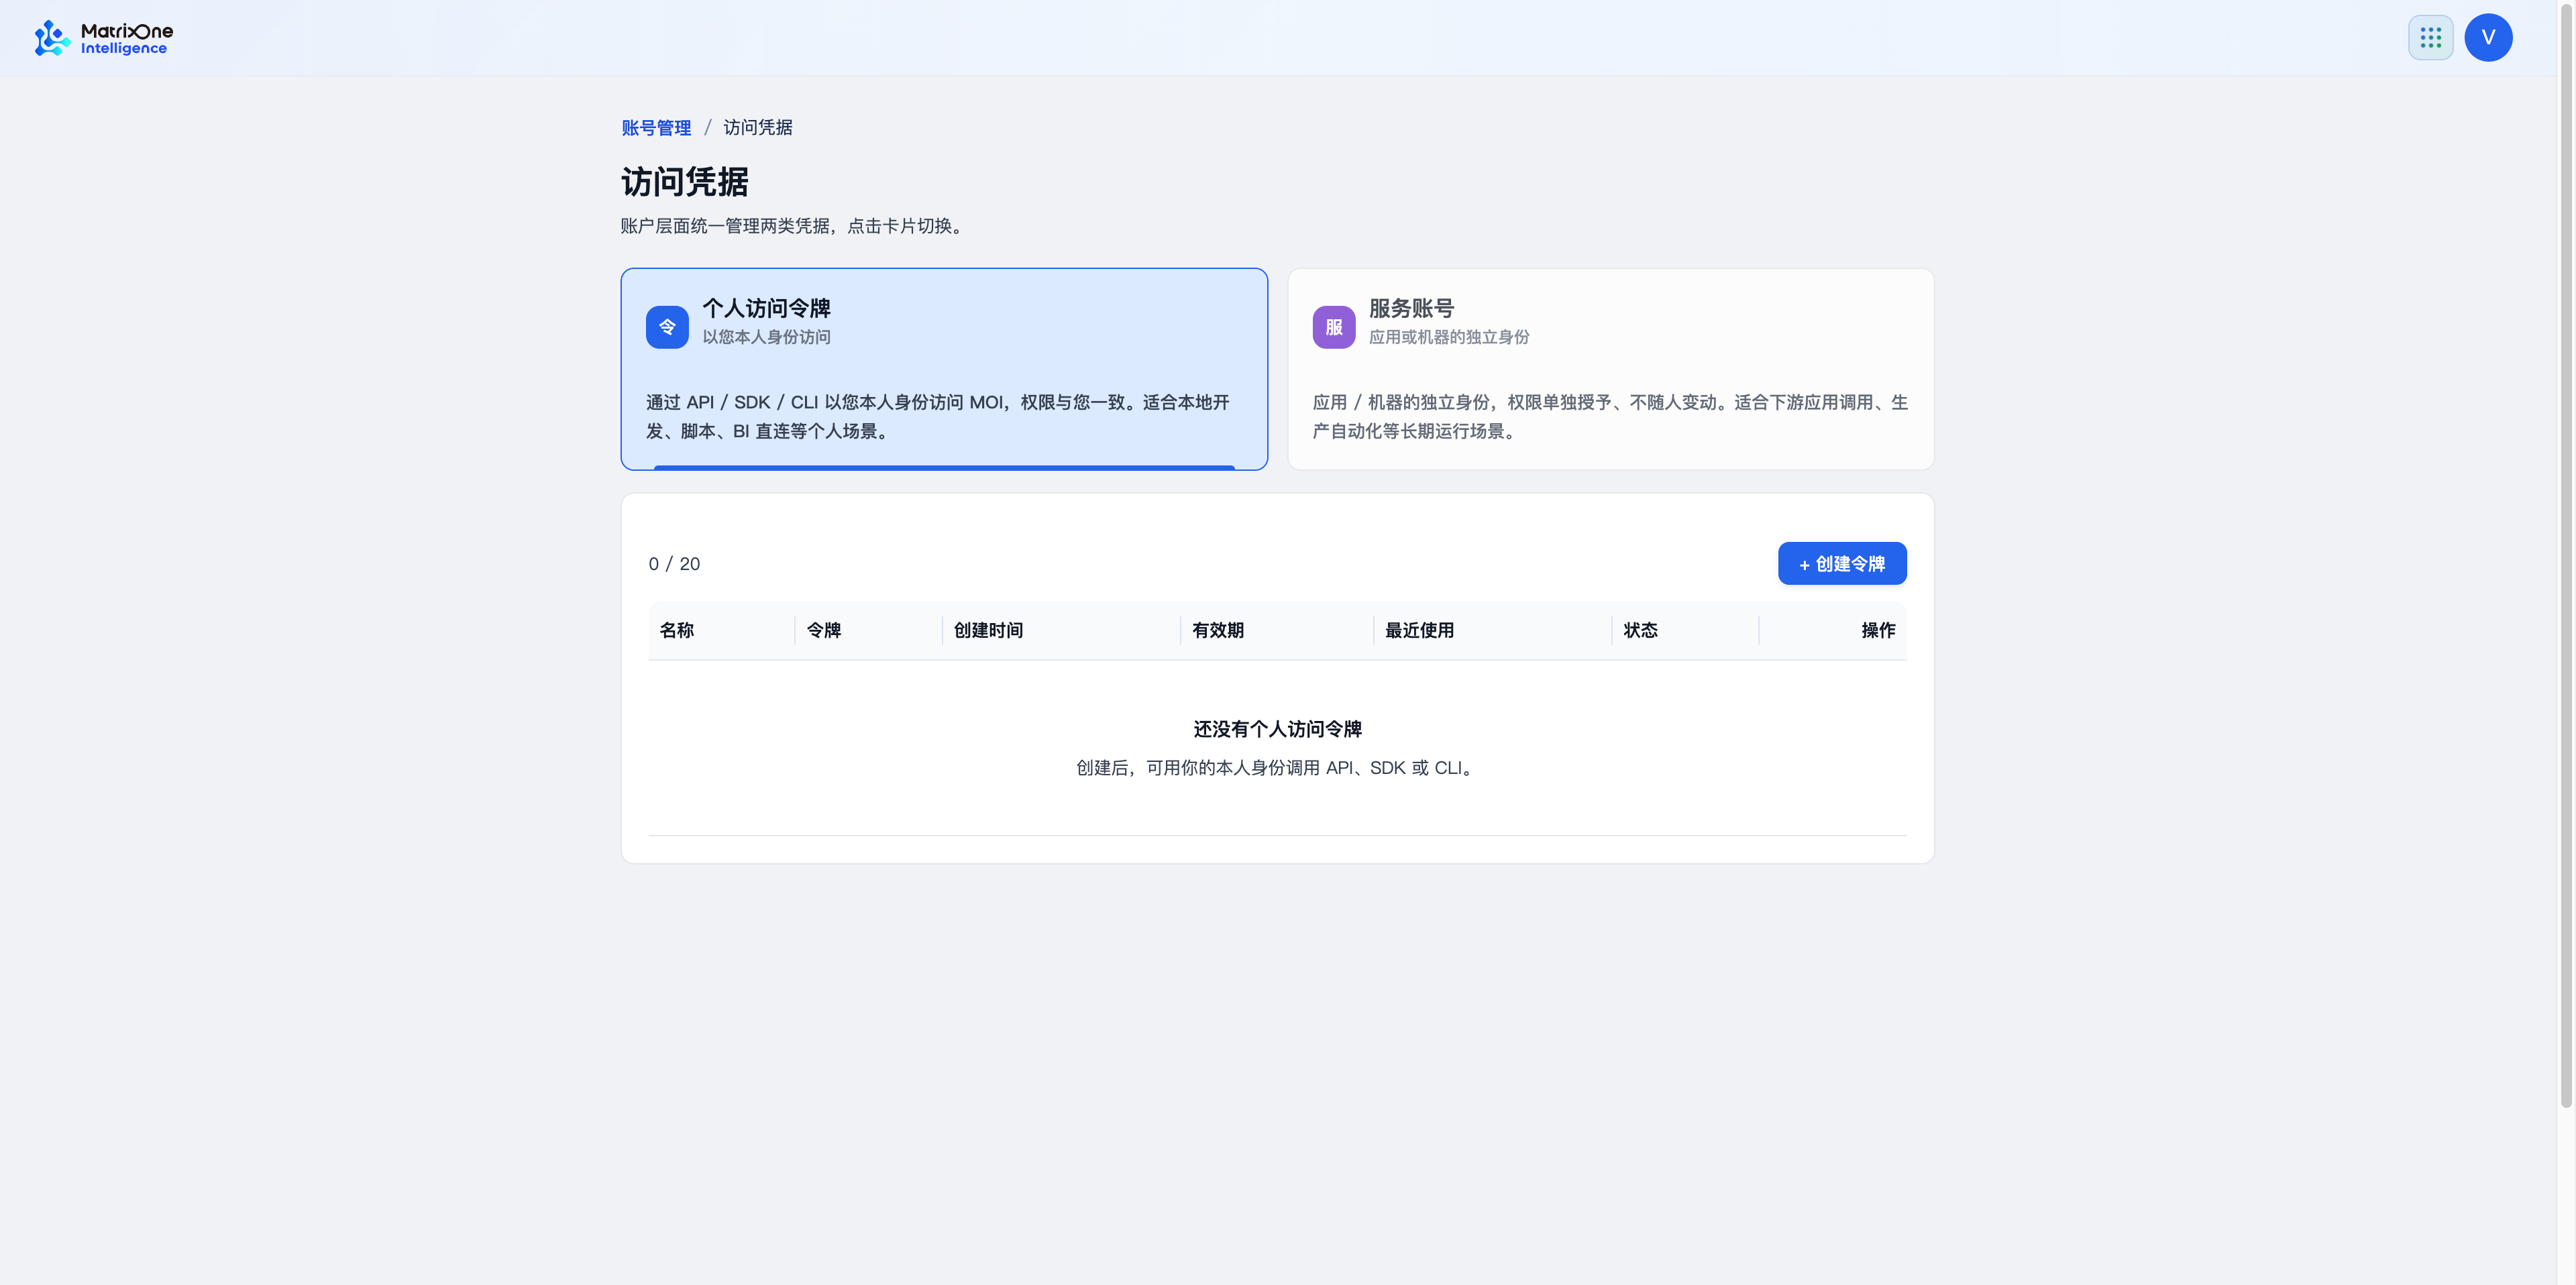
创建和管理个人访问令牌
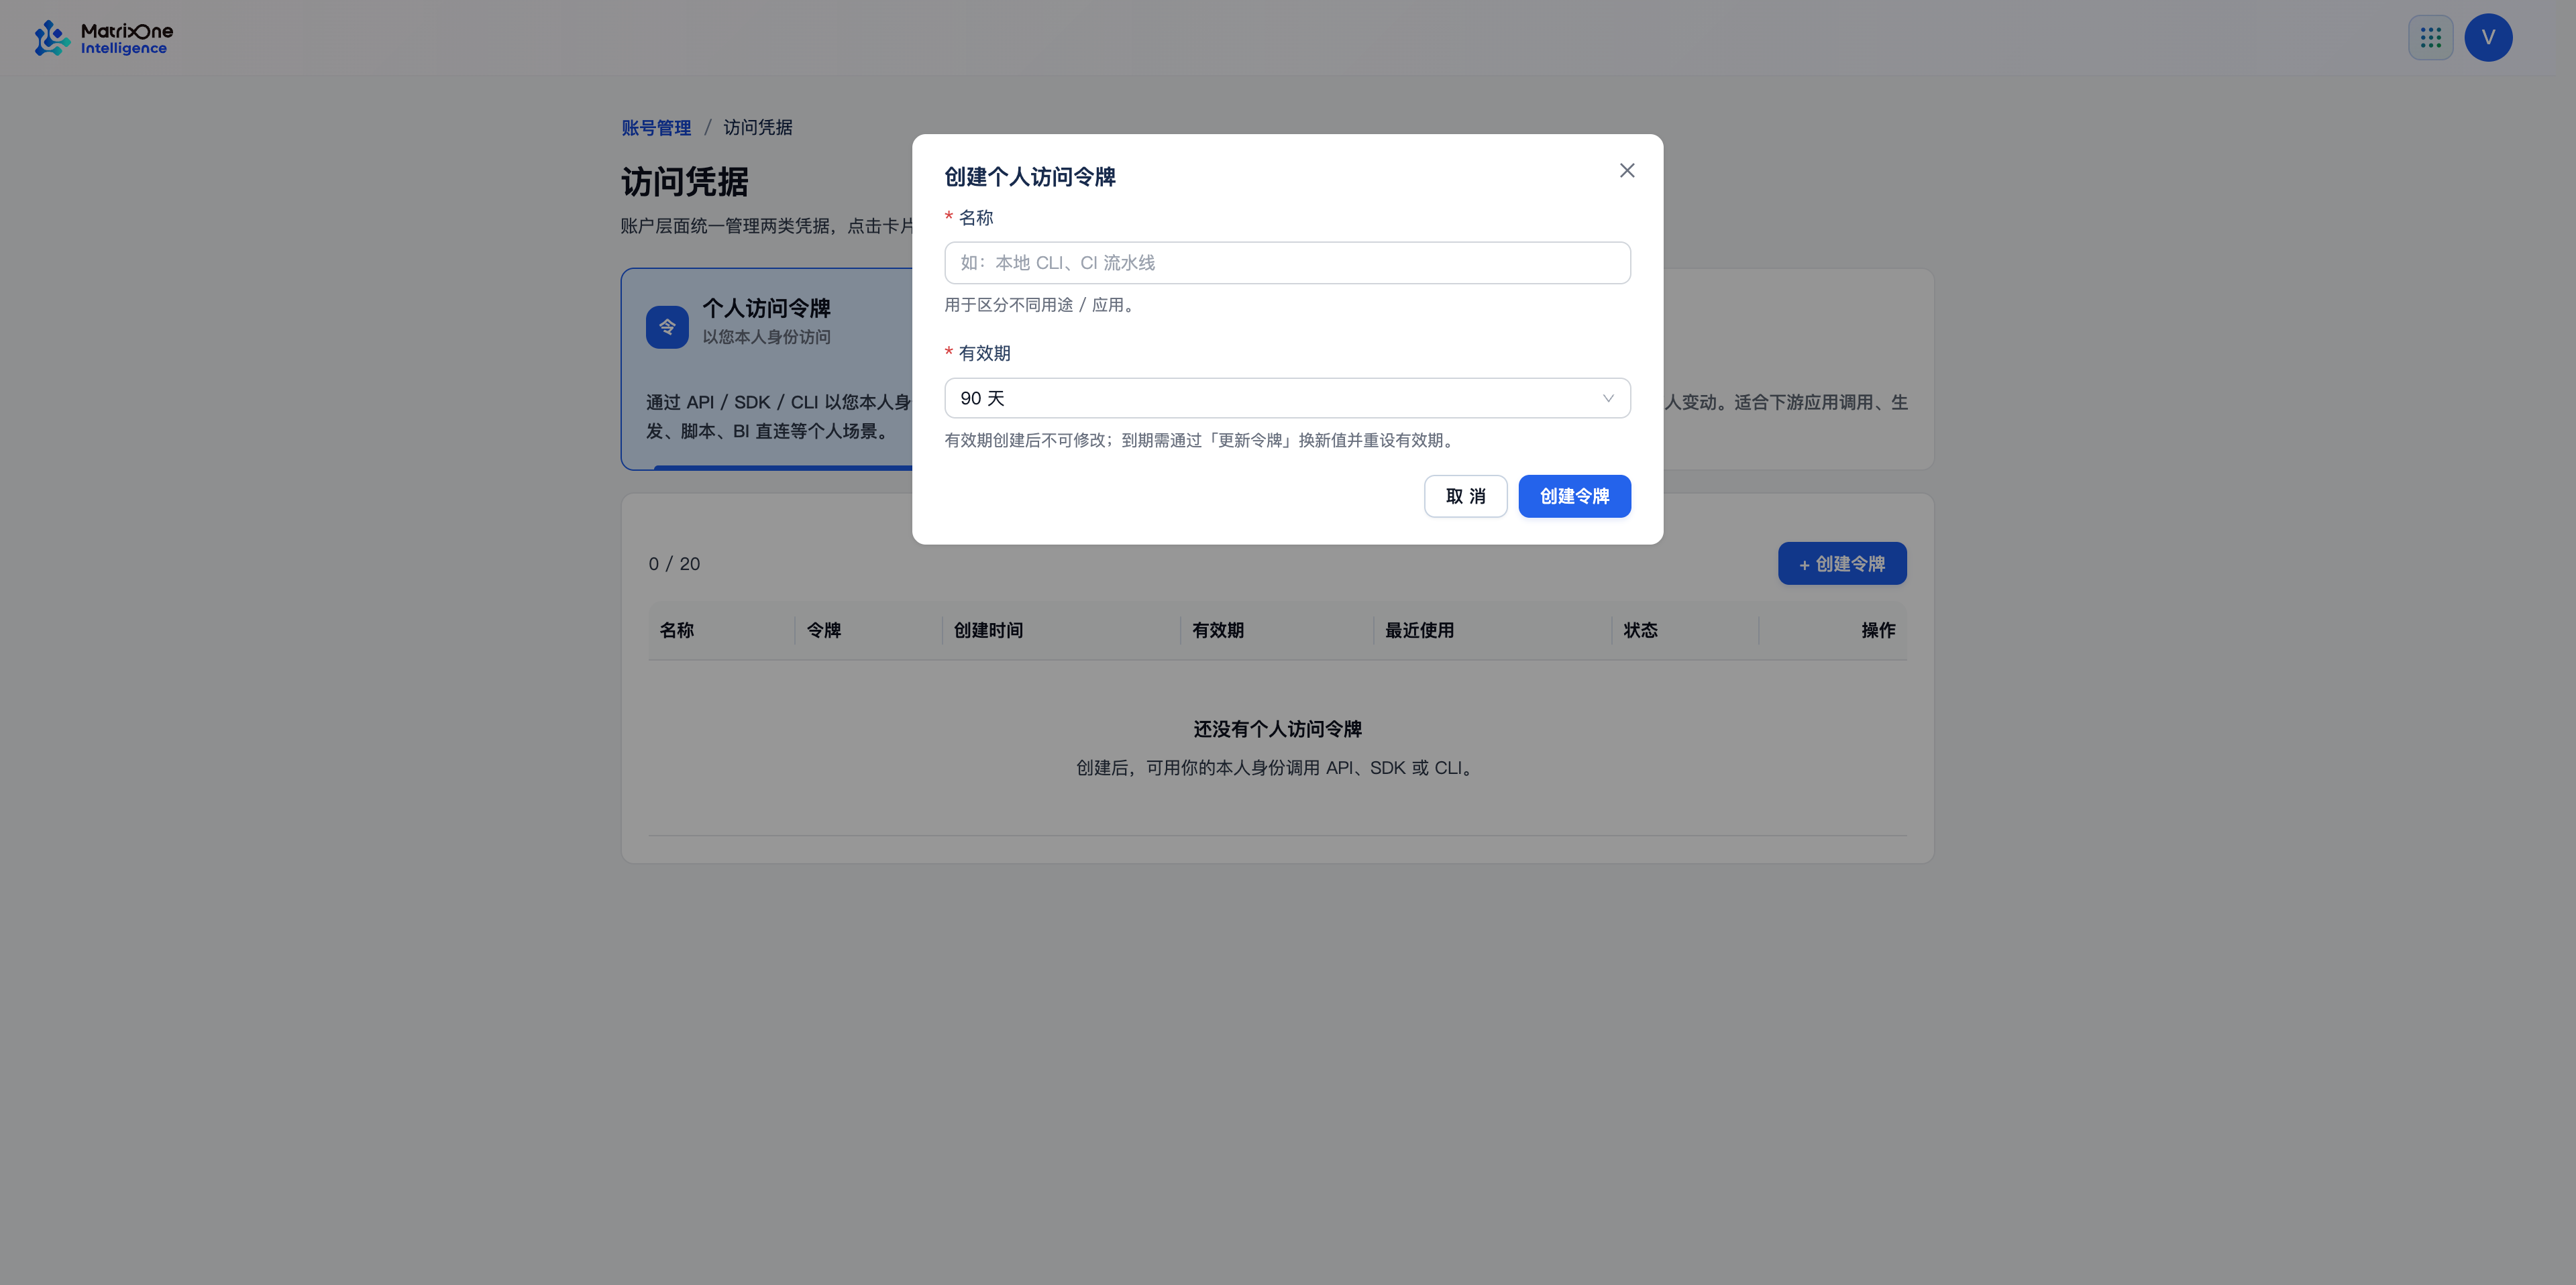
选择 个人访问令牌,点击 创建令牌。
填写便于识别用途的名称,例如“本地 CLI”或“集成测试”。
选择有效期后创建令牌。
按页面提示安全保存令牌值;不要将令牌提交到代码仓库、镜像或日志中。
令牌创建后不能直接修改有效期。需要延长使用时间或令牌泄露时,创建或更新令牌后,及时替换调用方保存的旧值。
创建后,令牌列表显示名称、创建时间、有效期、最近使用时间和状态。可按需编辑名称、更新令牌、禁用或删除令牌。执行更新、禁用或删除前,先确认没有调用方仍在使用该令牌。
创建服务账号
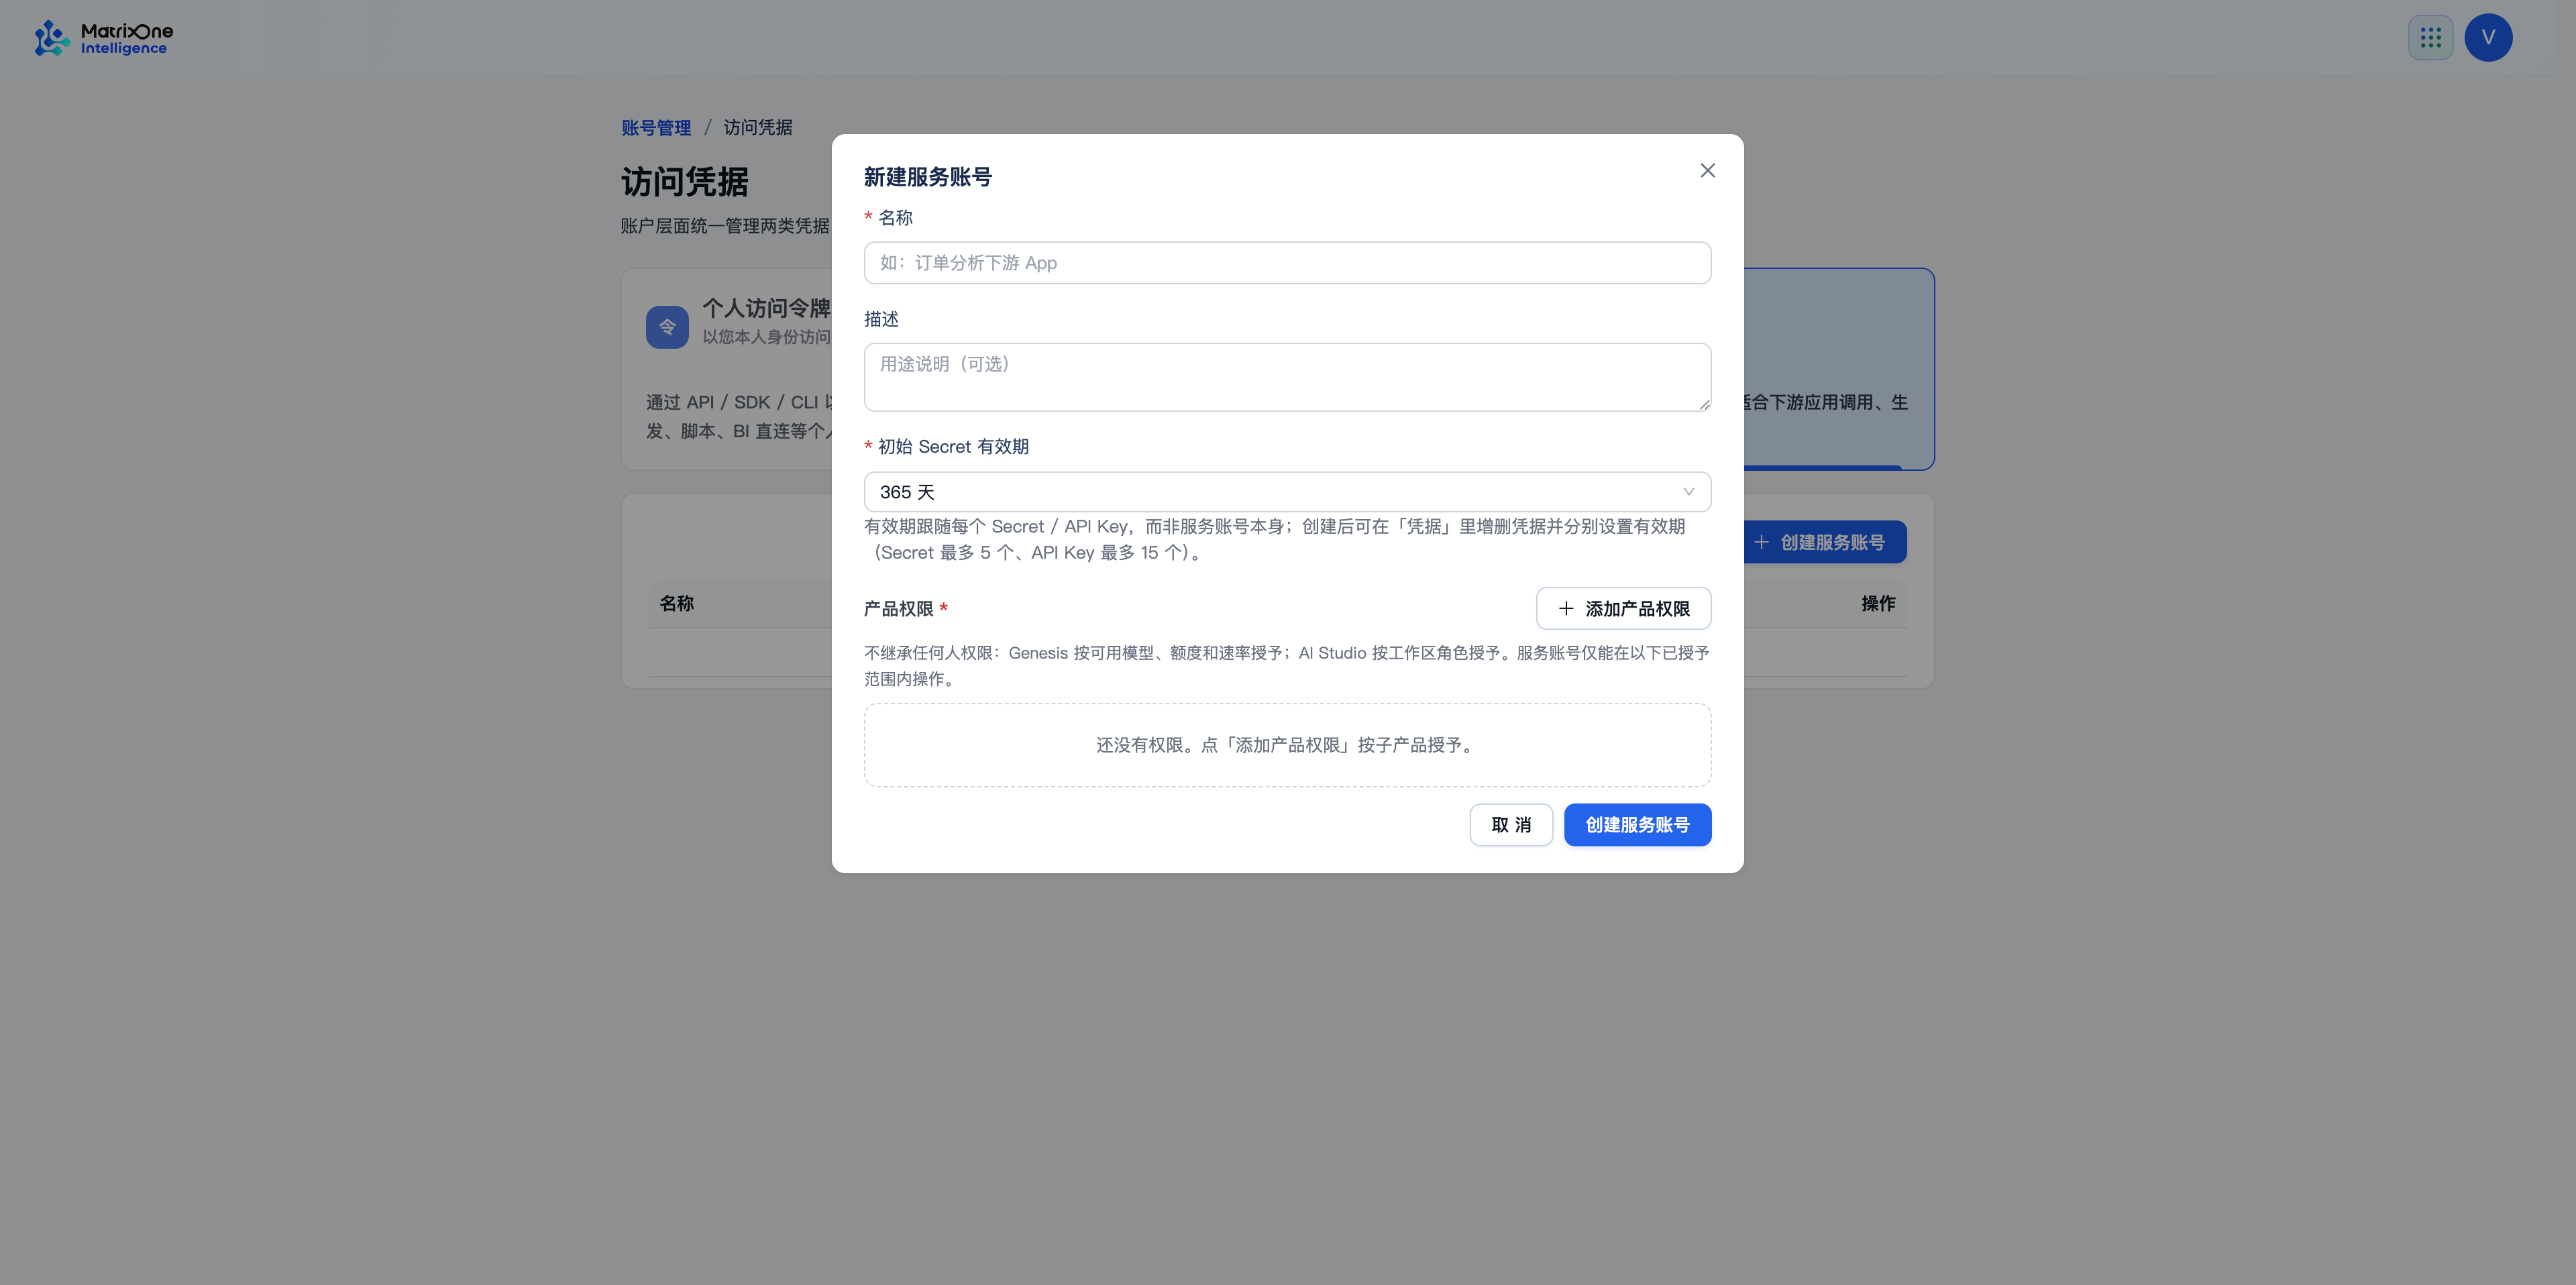
选择 服务账号,点击 创建服务账号。
填写名称;可选填描述,注明应用或环境用途。
选择初始 Secret 的有效期。
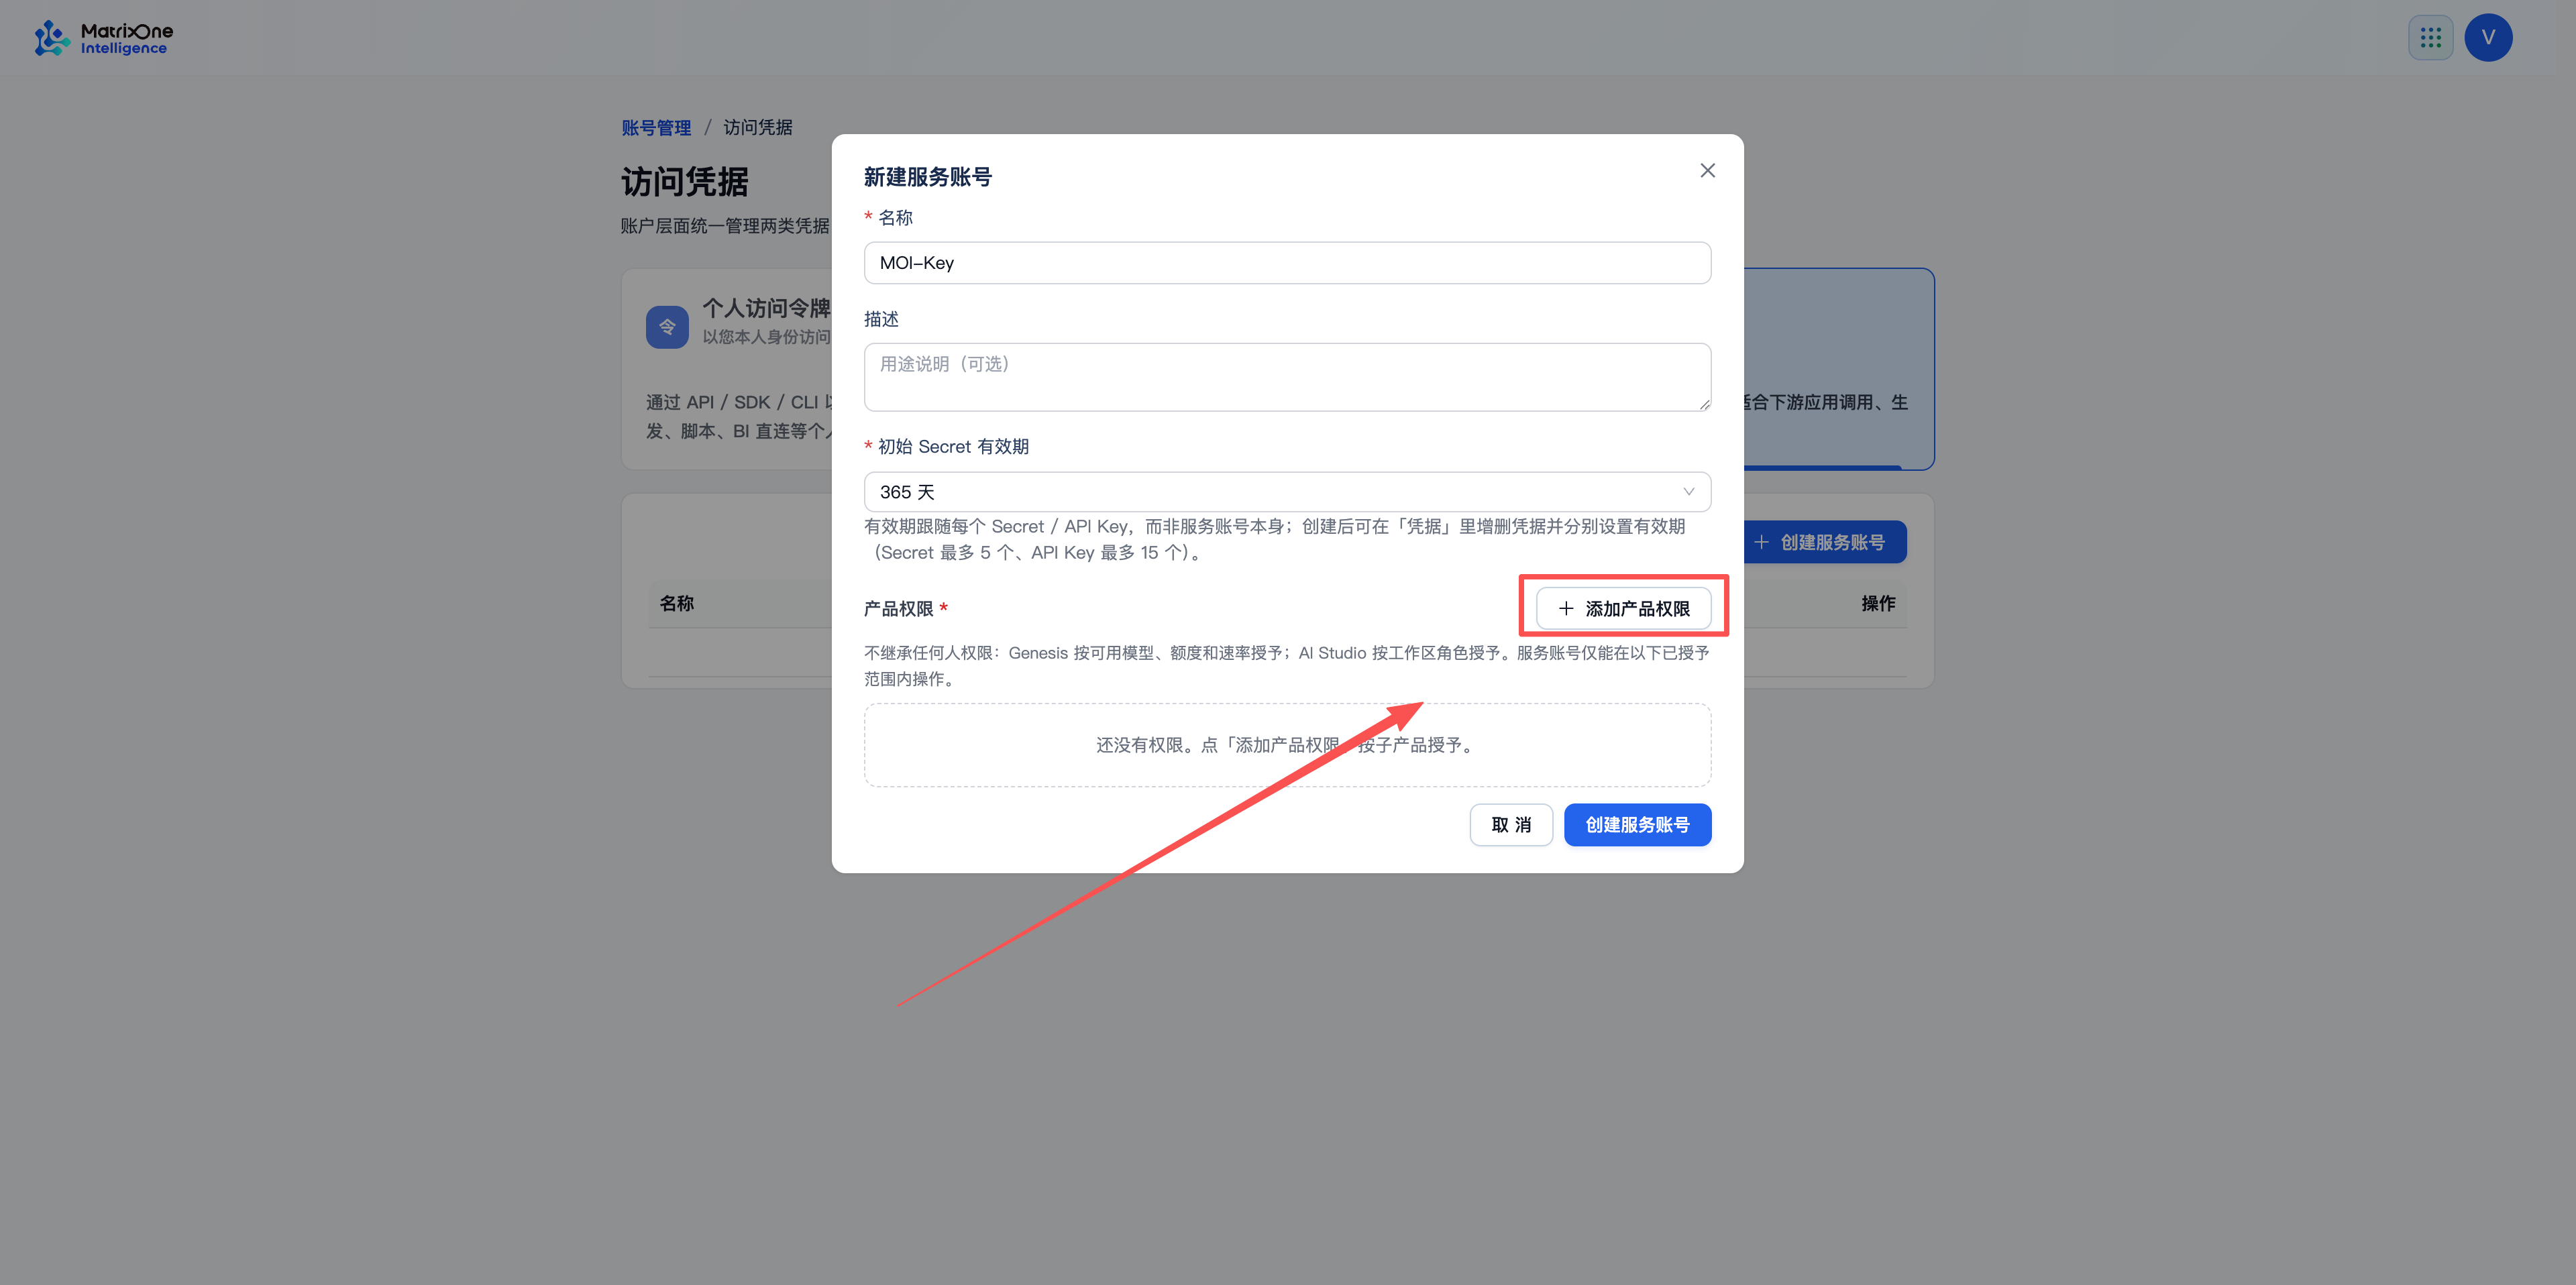
点击 添加产品权限,配置服务账号可访问的产品。
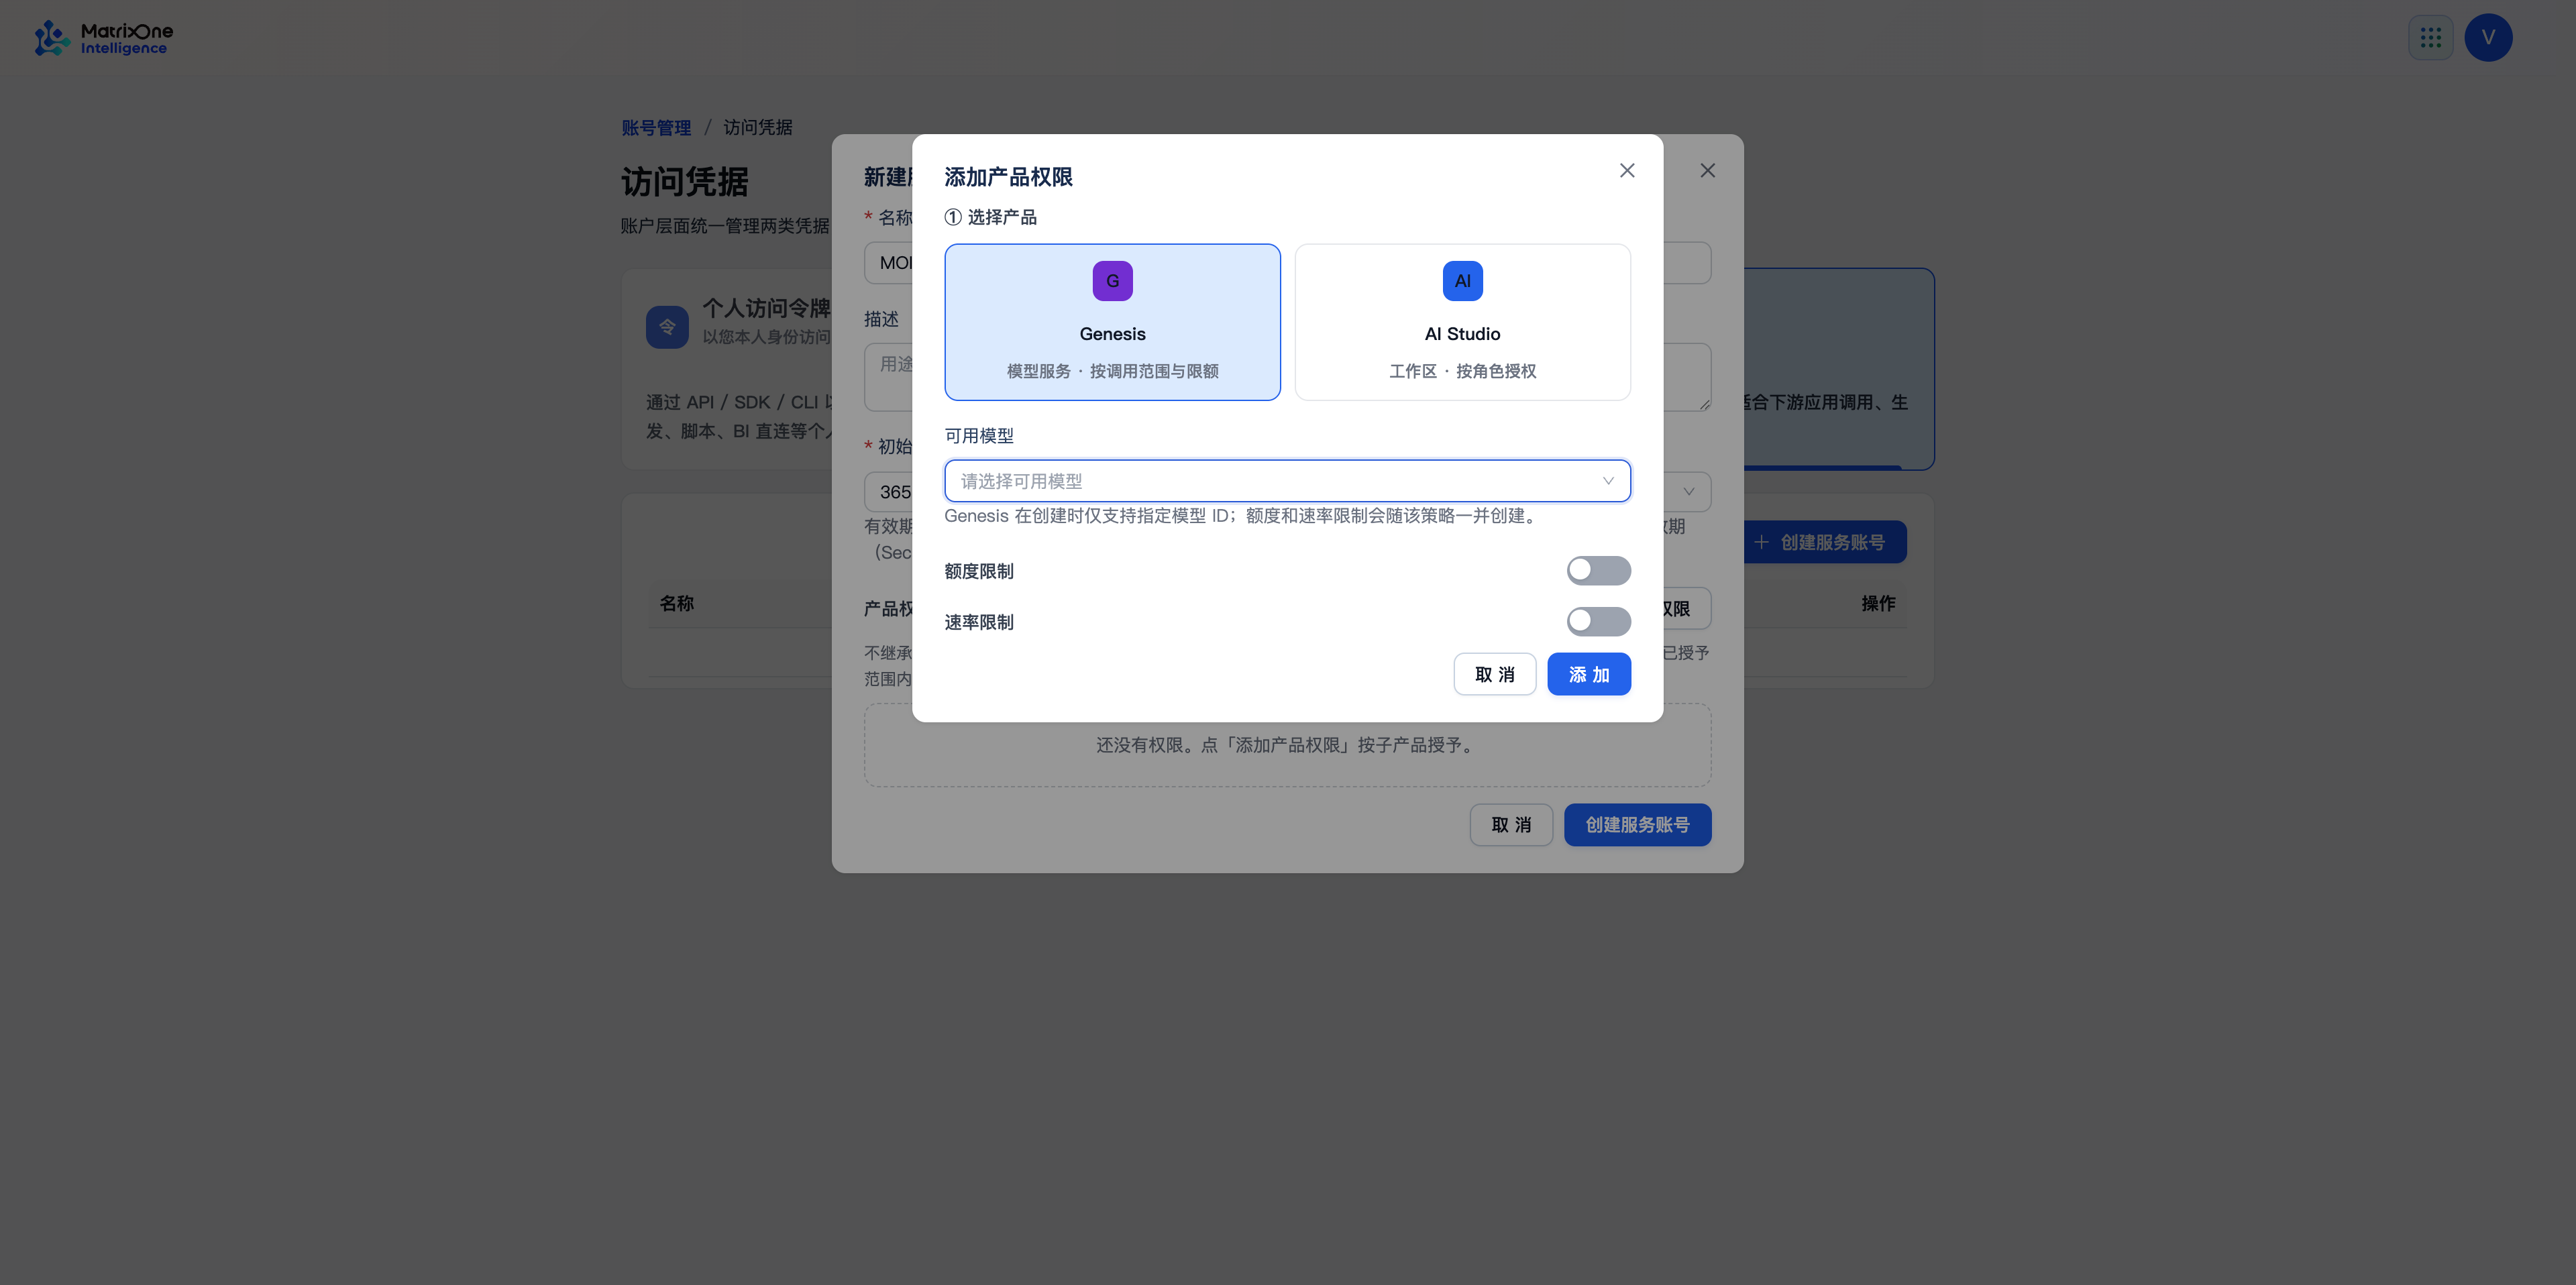
在产品选择窗口中选择 Genesis,点击 添加。
选择服务账号可调用的模型;按需开启并设置额度限制和速率限制。
完成产品权限配置后,创建服务账号,并按页面提示安全保存用于 Genesis 调用的 API Key。
Secret 或 API Key 的有效期以各自凭据为单位管理,不等同于服务账号本身的生命周期。建议为不同应用、环境或自动化任务分别创建服务账号,便于单独授权、轮换和停用。
配置 Genesis 权限
在产品选择窗口中,Genesis 用于模型服务授权;选择它后,才能继续配置可调用模型以及额度、速率限制。
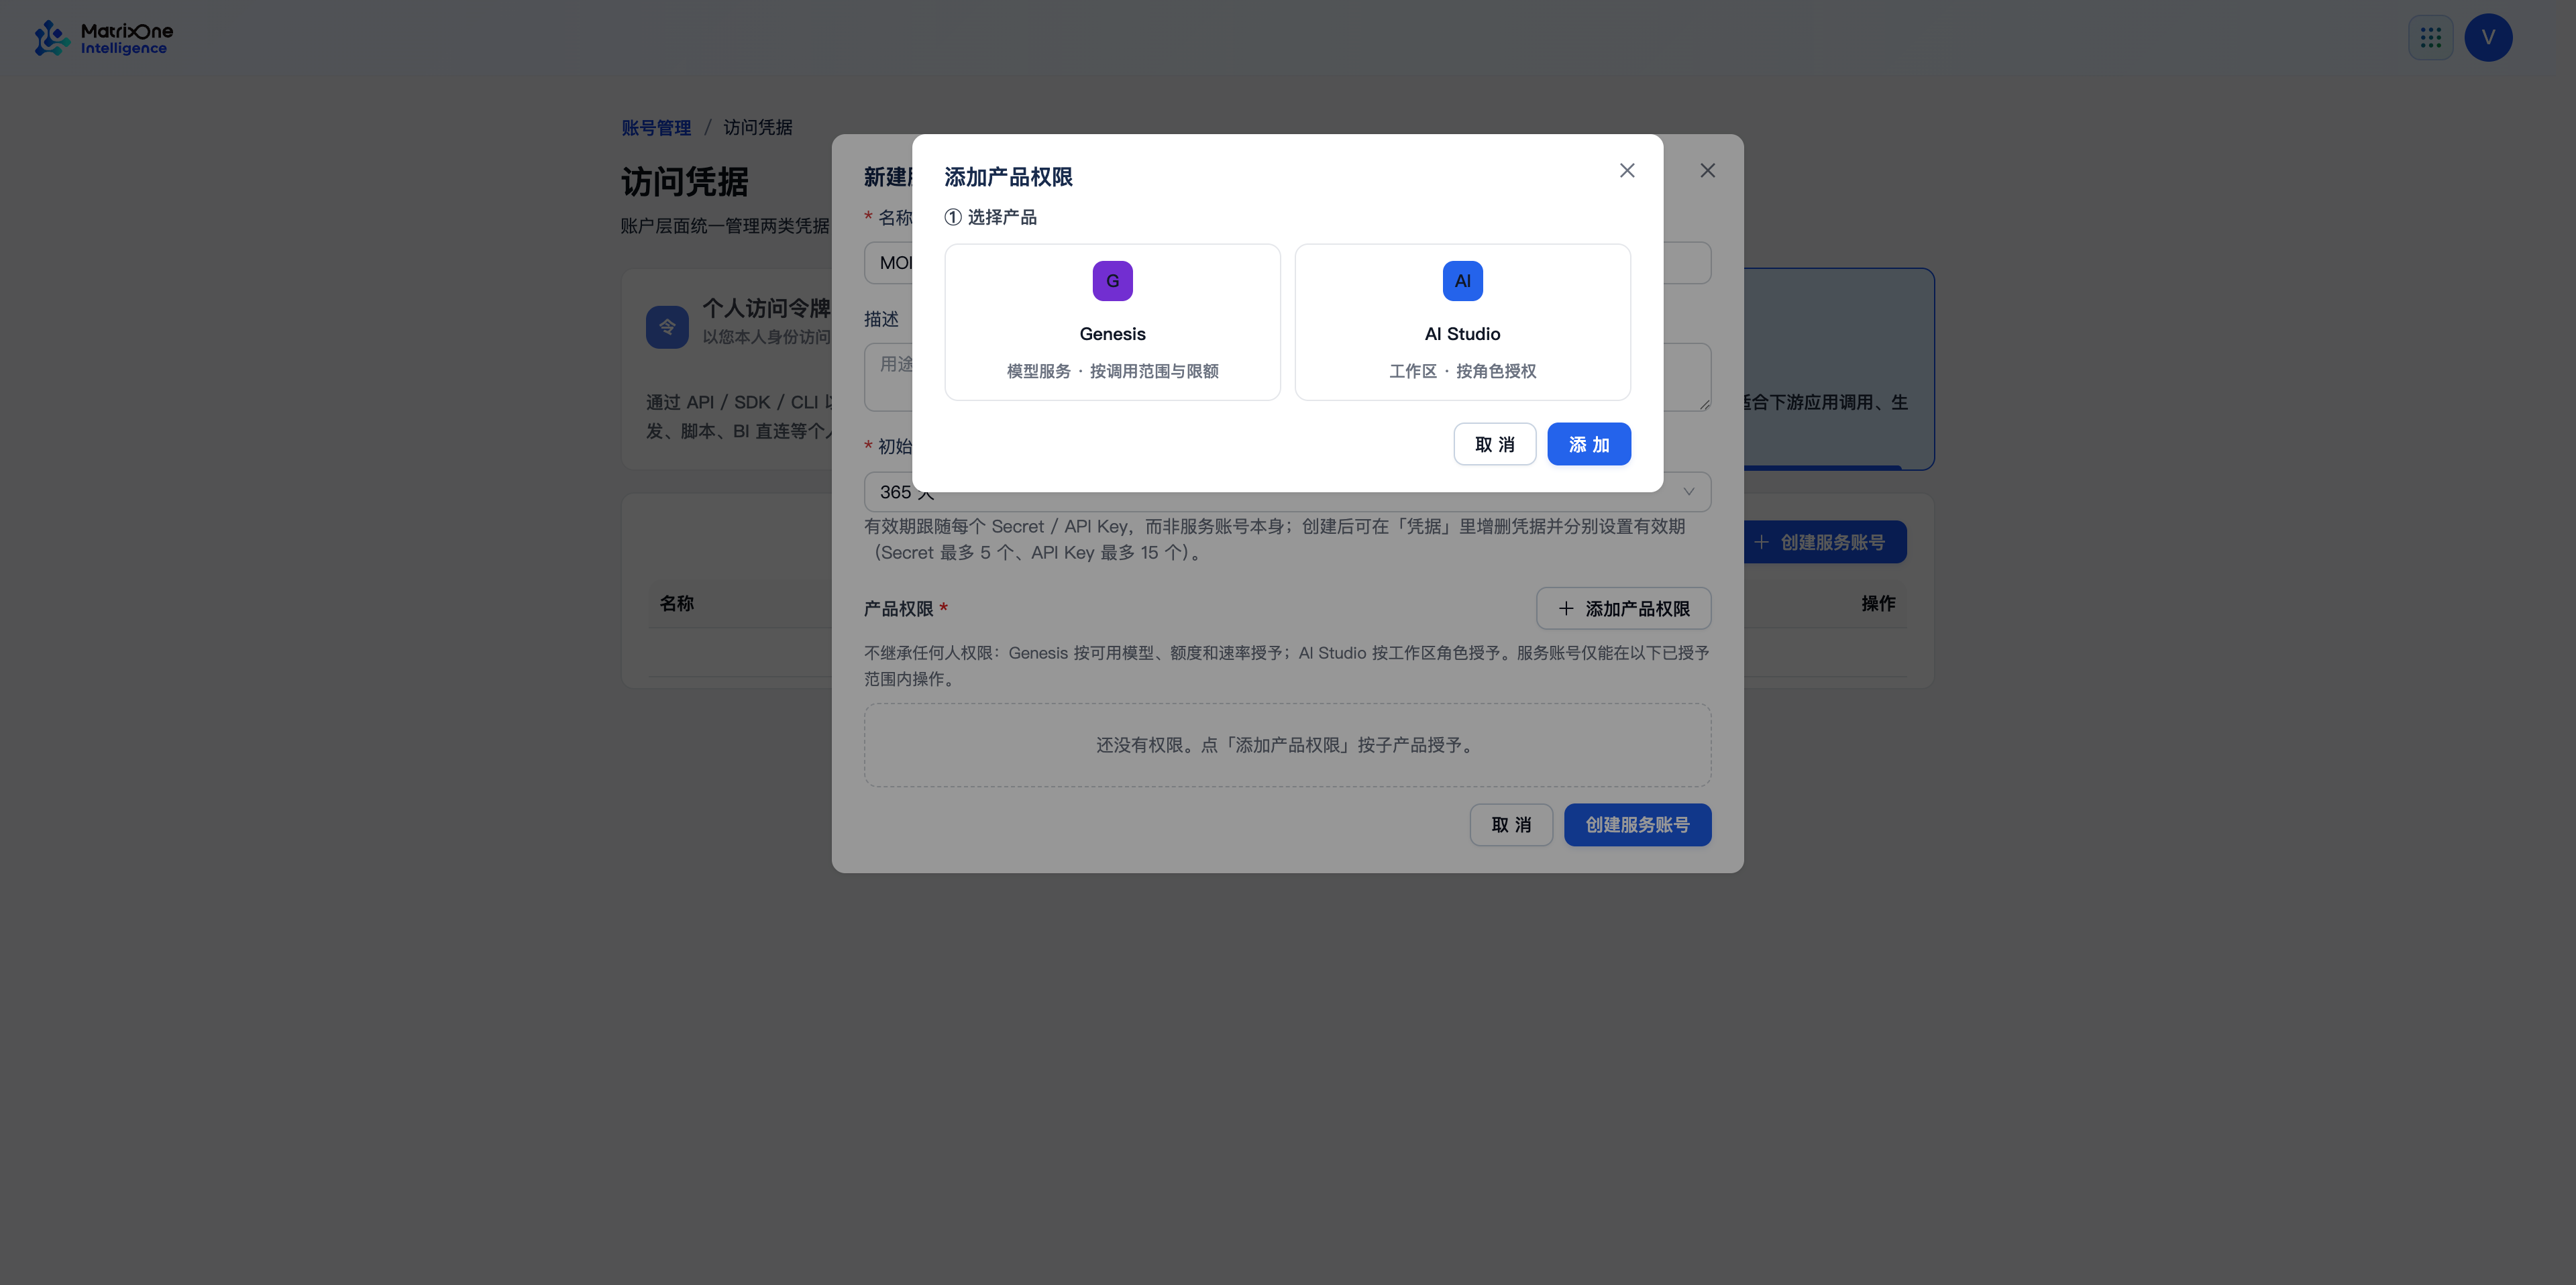
选择 Genesis。
在 可用模型 中选择该服务账号可以调用的模型。
如有需要,开启 额度限制 或 速率限制,并按页面填写相应限制。
点击 添加,返回服务账号创建窗口并完成创建。
备注
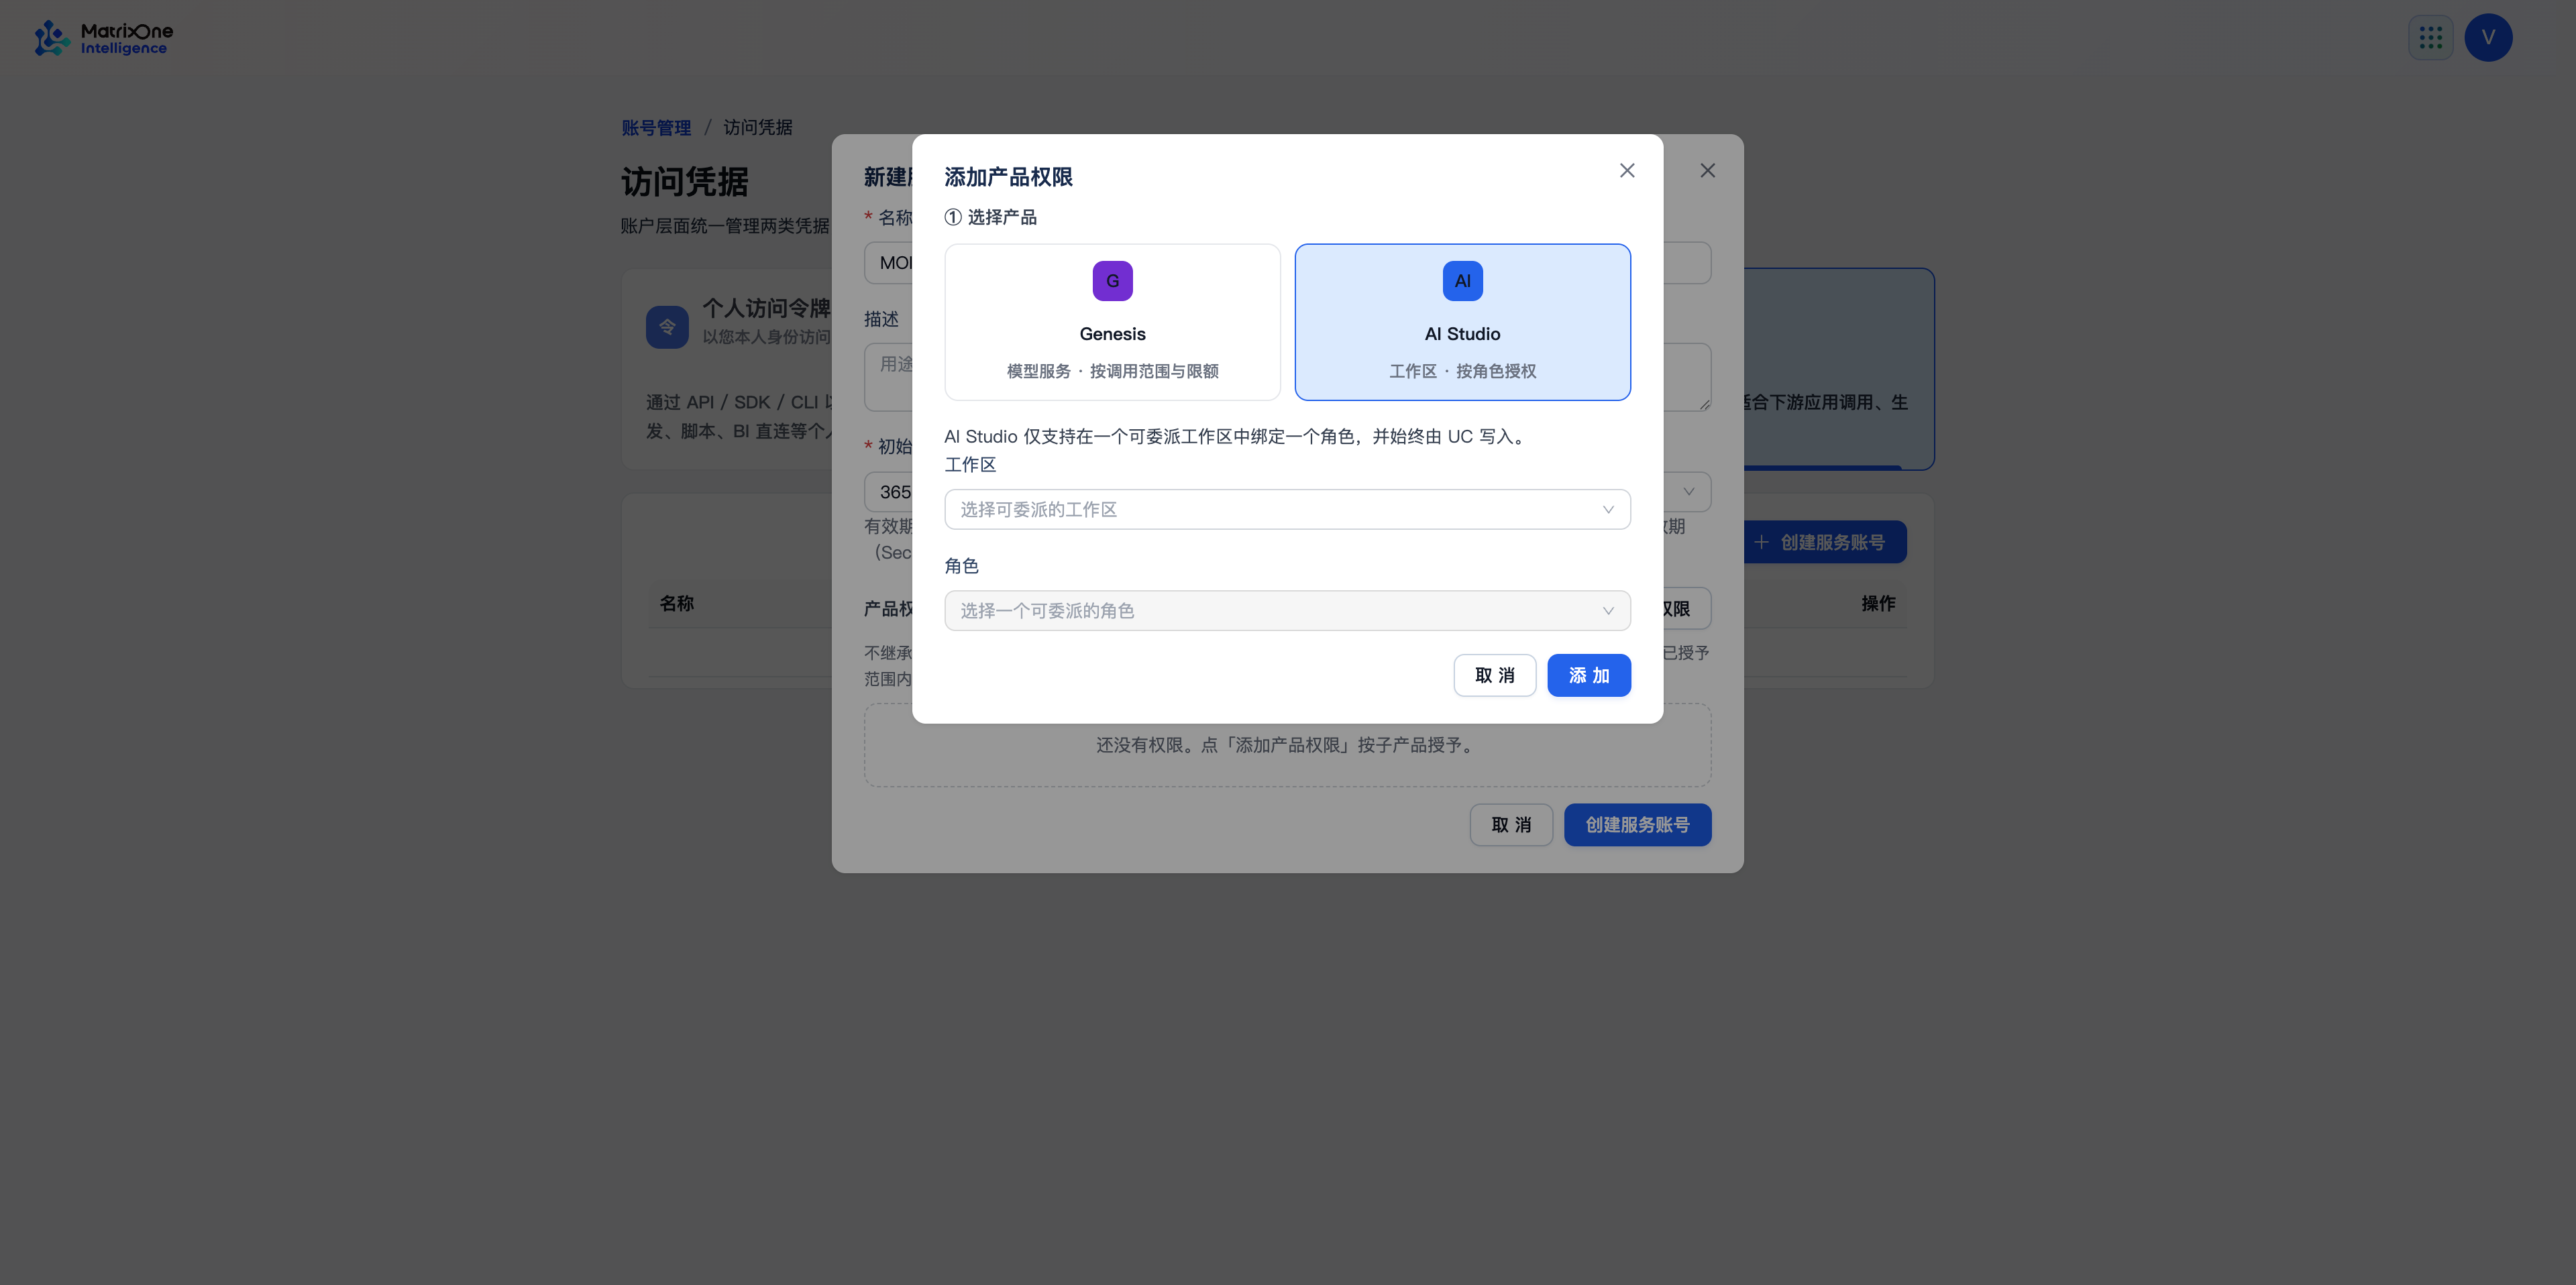
AI Studio 的授权用于工作区和角色分配。为服务账号配置 Genesis 模型调用权限时,应选择 Genesis,而不是 AI Studio。
在 Genesis 的密钥页面创建本地 Key
如果 密钥 页面显示 + 创建密钥,可以按以下步骤创建:
打开左侧 密钥,点击 + 创建密钥。
填写密钥名称;需要时补充备注。
在 可用模型 中选择 全部模型 或 指定模型。
按需开启额度限制,设置总额度和日额度上限。
按需开启速率限制,设置并发数、RPM 和 TPM。
选择过期时间:永不过期、一天、一个月或自定义时间。
点击 创建,在成功弹窗中复制完整 Key。
创建或更新后的完整 Key 会在成功弹窗中提供复制按钮。列表中如果没有保存明文,复制按钮不可用;此时需要更新密钥后再复制新的值。
管理已有 Key
在 密钥 列表中,可以查看名称、允许的模型、额度、速率限制、过期时间和状态,并执行以下操作:
编辑:修改密钥名称、备注、模型范围或限制配置。
启用/禁用:切换密钥状态;禁用后,使用该 Key 的调用会受到影响。
更新:生成新的密钥值。更新后旧 Key 立即失效,请先替换应用中的旧值。
删除:删除密钥记录。删除前确认没有应用仍在使用该 Key。
下一步
取得访问凭据后,按接入应用确认模型和接口,再在应用中发起请求。